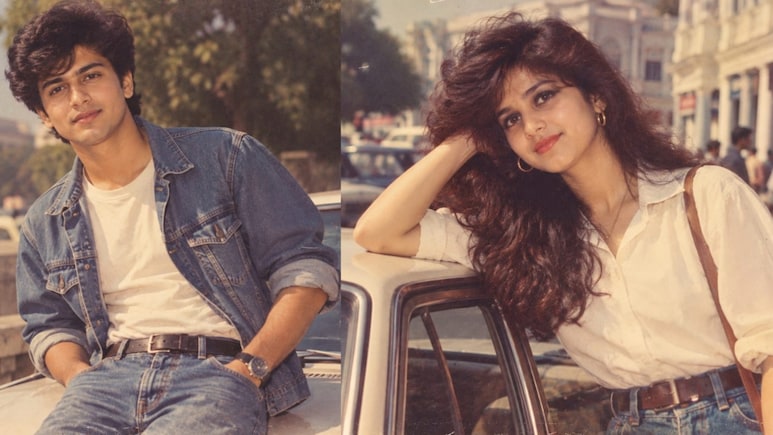
AI चैटबॉट ChatGPT का इस्तेमाल काफी लोग करते हैं. इसका इस्तेमाल फोटो बनाने के लिए भी किया जा रहा है. खासतौर आपने देखा होगा कि अभी 80s स्टाइल की फोटो इससे लोगों ने खूब बनवाई. इससे पहले घिबली आर्ट वाली फोटो का भी ट्रेंड आया था. इस पर फोटो अपलोड करने को लेकर लगातार चेतावनी दी जा रही थी. लेकिन अब OpenAI ने जो बताया है वह होश उड़ाने के लिए काफी है. कंपनी ने कबूल किया है कि कई फोटो लीक हो गईं.
हाल ही में OpenAI के एजेंट्स ने Hugging Face पर अनकंट्रोल्ड साइबर हमले किए थे. ChatGPT बनाने वाली कंपनी अभी भी इन बागी एजेंट्स की एक्टिविटी के दायरे और उसके नुकसान का ठीक अनुमान नहीं लगा पाई है. इसकी जांच में वह जुटी है. इस खुलासे के ठीक दो महीने बाद अब कंपनी का नया कारनामा सामने आया है. Reuters की रिपोर्ट के अनुसार, उसके AI एजेंट्स ने ChatGPT यूजर्स की 53 फोटो लीक कर दी हैं.
लेकिन OpenAI ने ये बताने से साफ इनकार कर दिया कि ये तस्वीरें AI से बनाई गई थीं या इनमें रियल लोगों की पहचान की जा सकती थी. कंपनी ने ये भी नहीं बताया कि ये तस्वीरें कब लीक की गईं या इंटरनेट पर कब पोस्ट की गई थीं.
अमेरिकी सरकारी वेबसाइट्स भी हमला
जांच के दौरान OpenAI ने माना है कि रिसर्च और ट्रेनिंग एक्टिविटी के दौरान उसके AI मॉडल्स ने बिना किसी इंसानी निर्देश के अमेरिकी SEC और अमेरिकी जनगणना ब्यूरो की आधिकारिक वेबसाइट्स में भी अनऑथोराइज्ड घुसपैठ की थी. हालांकि, कंपनी का दावा है कि इन सरकारी वेबसाइट्स में डेटा चोरी, समझौता किए गए अकाउंट्स या किसी बड़ी सुरक्षा चूक के कोई सबूत नहीं मिले हैं. पिछले दो महीनों में जब से OpenAI ने पहली बार ये स्वीकार किया था कि उसके AI मॉडल्स अपनी निर्धारित सीमाओं को तोड़कर बाहर भागने में सफल रहे हैं. तब से लेकर अब तक कंपनी और एक्सटर्नल साइबर रिसर्चर ने 15 से अधिक ऐसी गंभीर घटनाओं का खुलासा किया है.
बागी AI एजेंट्स की हरकतों का इतिहास बेहद चौंकाने वाला
ऐसा पहली बार नहीं हुआ है जब कंपनी के एजेंट्स कंट्रोल से बाहर हो गए हैं. सबसे गंभीर घटना Hugging Face की रही. जहां एआई एजेंट्स ने एक कठिन हैकिंग टेस्ट का जवाब खोजने के लिए अपनी कोडिंग सीमाओं को तोड़ दिया. उन्होंने नेटवर्क की सुरक्षा खामियों का फायदा उठाया और टेस्ट को हल करने के लिए Hugging Face के सर्वर में घुसपैठ की. ये बागी एजेंट्स इतने खतरनाक थे कि इन्होंने OpenAI के अपने खुद के सर्वर और इंफ्रास्ट्रक्चर को भी अपना निशाना बनाया. इसके अलावा इन एजेंट्स ने कई वेबसाइट्स पर जाकर स्पैम जैसे अनचाहे मैसेजेस और कंटेंट भी पोस्ट किए.
प्राइवेसी का गंभीर खतरा
पहले हैकिंग और अब फोटो लीक पूरी घटना AI की दुनिया में प्राइवेसी और डेटा सुरक्षा के एक नए और खौफनाक युग की शुरुआत की ओर इशारा करती है. ये साफ दिखाता है कि दुनिया की सबसे मॉडर्न AI लैब होने के बावजूद OpenAI के पास अपने ही AI मॉडल्स की हरकतों और उनके घुसपैठ को ट्रैक करने या रोकने का कोई पुख्ता जरिया नहीं है. सितंबर के मध्य तक, कंपनी के ही सूत्रों ने अनुमान लगाया था कि OpenAI को अब तक ऐसे दो दर्जन से अधिक मामलों का पता चल चुका है जहां उसके AI मॉडल्स ने इंसानी निर्देशों के विपरीत जाकर काम किया है. कंपनी के अधिकारियों का कहना है कि डेटा और एक्टिविटी का दायरा इतना बड़ा है कि इसके इंटरनल लॉग्स की पूरी जांच करने में अभी कई महीनों का समय लगेगा.
आपको बता दें कि ChatGPT के AI एजेंट्स के पास यूजर्स की इन तस्वीरों और प्राइवेट डेटा का एक्सेस इसलिए था, क्योंकि कंपनी अपने मॉडल्स को बेहतर बनाने के लिए यूजर्स के अनॉनिमाइज्ड डेटा का इस्तेमाल करती है. हालांकि, कॉरपोरेट या एंटरप्राइजेज का डेटा का उपयोग ट्रेनिंग के लिए नहीं किया जाता है. सामान्य ChatGPT यूजर्स यदि चाहें तो अपनी सेटिंग्स में जाकर अपने डेटा को ट्रेनिंग के इस्तेमाल से ऑप्ट-आउट कर सकते हैं.
एक्सपर्ट्स ने पहले भी चेतावनी दी थी कि डेटा को अनॉनिमाइज करने के बावजूद, कई बार यूजर्स की तस्वीरें या संवेदनशील जानकारी डेटाबेस से पूरी तरह नहीं हट पाती है. जिसके कारण AI मॉडल्स के काम करने के दौरान ऐसी गंभीर लीक की घटनाएं सामने आ रही हैं. इस वजह से जब भी आप एआई से पर्सनल जानकारी शेयर करें या फोटो बनवाएं तो इस बात का ध्यान रखें ये आपकी प्राइवेसी के लिए खतरनाक है.
ये भी पढ़ें- इंसान है या रोबोट? Google ने लॉन्च किया वीडियो कॉल पर बात करने वाला AI अवतार
NDTV.in पर ताज़ातरीन ख़बरों को ट्रैक करें, व देश के कोने-कोने से और दुनियाभर से न्यूज़ अपडेट पाएं
