इंटरनेट अभी हाई-अलर्ट मोड पर है. एक के बाद एक करके कई खामियां सामने आई हैं. जिसकी वजह से दुनिया के टेक जगत में हड़कंप मचा हुआ है. इन खामियों की वजह से हैकर्स फाइनेंशियल फ्रॉड करने के साथ यूजर्स का डेटा भी हासिल कर सकते हैं. आइए, आपको एक-एक करके सबसे बारे में आसान भाषा में बताते हैं.
पहले मामले में, बेंगलुरु स्थित भारत के एक बड़े सर्टिफिकेट अथॉरिटी eMudhra (ई-मुद्रा) के जारी किए गए 8 सिक्योरिटी सर्टिफिकेट्स के पीछे की प्राइमरी सिक्योरिटी की इतनी कमजोर पाई गईं कि उनमें से एक की मात्र '4' नंबर जैसी मामूली संख्या थी. इसके ठीक बाद, दुनिया की एक बहुत बड़ी हिस्सेदारी वाली वेबसाइट्स को चलाने वाली प्रोग्रामिंग भाषा PHP के डेवलपर्स ने इसके भीतर दो सबसे अधिक सेंसेटिव और खतरनाक सुरक्षा कमियों का खुलासा किया. इस दोहरे सुरक्षा संकट को देखते हुए एहतियात के तौर पर फिनलैंड की सरकार सहित दुनिया भर की कई सरकारी एजेंसियों ने अपनी सार्वजनिक इंटरनेट सर्विस को ऑफलाइन या बंद कर दिया है.
-

-
 NDTV World Summit 2026: PM मोदी समेत शामिल होंगे ये बड़े दिग्गज, जानिए क्या कुछ होगा खास?
-
 NDTV World Summit 2026: दिल्ली में दो दिन दुनिया के दिग्गजों का महामंथन
-
 NDTV World Summit 2026 का काउंटडाउन शुरू, एक मंच पर जुटेंगे दुनिया के दिग्गज
-
 NDTV World Summit 2026: 22-23 अक्टूबर को फिर सजेगा दुनिया के दिग्गजों का महामंच, देखिए पहली झलक
-
 दुनिया की सबसे असरदार और सबसे दमदार आवाजों के साथ लौट रहा है NDTV World Summit, देखिए सिर्फ NDTV पर
-
 NDTV World Summit 2026 का आगाज... मोहिनी डे ने दी प्रस्तुति, एक मंच पर जमा हो रहे दुनिया के दिग्गज
-
 भारत की आर्थिक बढ़त से मानवता पर AI के खतरों तक, NDTV World Summit 2026 के दूसरे दिन किन मुद्दों पर होगी बात
-
 NDTV World Summit 2026: दुनिया की पहली AI एक्ट्रेस टिली नॉरवुड होंगी शामिल, कृति सेनन भी बनेंगी हिस्सा
-
 डिजिटल इकोनॉमी, एनर्जी, ग्लोबल ट्रेड... NDTV World Summit में पहले दिन किन-किन मुद्दों पर होगी बात
-
 NDTV World Summit 2026: दुनिया भर में कैसे बदल रहा है भारतीय खाने का स्वाद? वीर सांघवी बताएंगे देसी शेफ्स का ज
आम तौर पर लोग इन तकनीकी पहलुओं के बारे में कभी नहीं सोचते कि वे जो वेबसाइट्स खोल रहे हैं उसकी सुरक्षा की गारंटी कौन सी कंपनी ले रही है या वह वेबसाइट किस कोडिंग भाषा पर चल रही है. इसी इनविजिबिलिटी के कारण इन सुरक्षा समस्याओं को हल करना बेहद कठिन हो जाता है.
eMudhra और डिजिटल पहचान पत्र का संकट
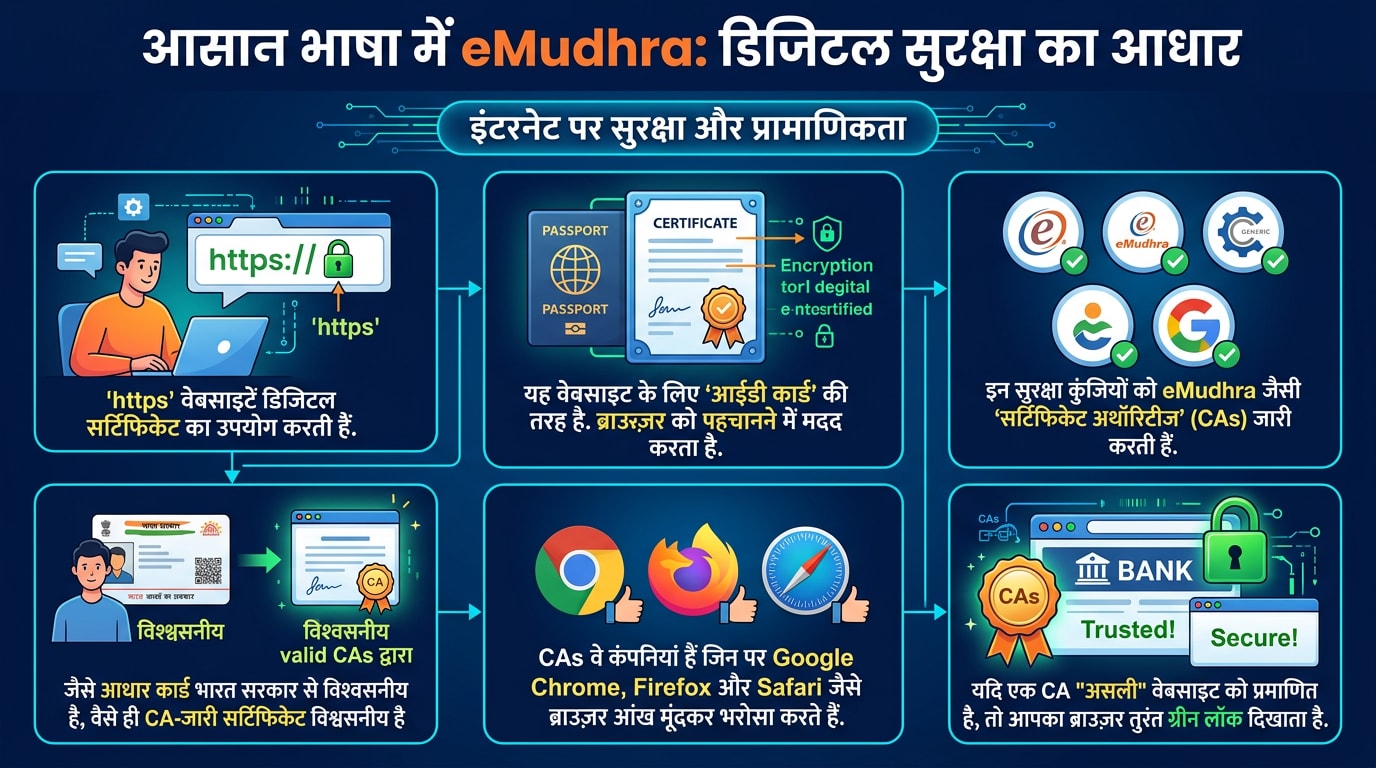
आइए सबसे पहले, eMudhra को आसान भाषा में समझते हैं. इंटरनेट पर सुरक्षा और प्रामाणिकता बनाए रखने के लिए डिजिटल सर्टिफिकेट्स का यूज किया जाता है. डिजिटल सर्टिफिकेट यानी हर वह वेबसाइट जिसका यूआरएल एड्रेस "https" से शुरू होता है, उसके पास एक डिजिटल सर्टिफिकेट होता है. ये ब्राउजर को पहचानने में मदद करता है कि वह वेबसाइट असली है या नहीं. इन सिक्योरिटी की को दुनिया भर में कई सर्टिफिकेट अथॉरिटीज जारी करते हैं. इनमें से एक eMudhra भी है. ये सर्टिफिकेट बिल्कुल किसी वेबसाइट के आईडी कार्डकी तरह होता है. जैसे आपका आधार कार्ड इसलिए विश्वसनीय है क्योंकि इसे भारत सरकार ने जारी किया है, वैसे ही किसी वेबसाइट का आईडी कार्ड इसलिए विश्वसनीय माना जाता है क्योंकि उसे एक सर्टिफाइड सर्टिफिकेट अथॉरिटी (CA) ने जारी किया है. आपको बता दें कि CA वे कंपनियां होती हैं जिन पर गूगल क्रोम, फ़ायरफॉक्स और सफारी जैसे ब्राउजर्स पहले से ही आंख मूंदकर भरोसा करते हैं. यदि कोई CA ये सर्टिफाई कर देता है कि "ये सचमुच इसी बैंक की असली वेबसाइट है," तो आपका ब्राउजर उस पर तुरंत भरोसा करके ताले का ग्रीन निशान दिखा देता है.
यह भी पढ़ें | ChatGPT में आया धांसू फीचर, काफी समय से था इंतजार, कोई नहीं पढ़ पाएगा पर्सनल बातचीत
इन पहचान पत्रों को सुरक्षित रखने वाली प्राइमरी डिजिटल की नॉर्मली लगभग 116 अंकों की एक बेहद जटिल और रैंडम संख्या होनी चाहिए. लेकिन, एक सिक्योरिटी रिसर्चर ने पाया कि eMudhra ने अपनी की के लिए 4, 56, 66, 115, 155, 156, 230 और 237 जैसी बेहद छोटी संख्याओं का इस्तेमाल किया था. इन्हें एक साधारण कंप्यूटर भी गिनती गिनकर आसानी से ढूंढ सकता था.
यदि कोई हैकर इन की या चाबियों का पता लगा लेता, तो वह दुनिया की किसी भी वेबसाइट का नकली पहचान पत्र बनाकर लोगों को ठग सकता था. Firefox ब्राउजर बनाने वाली कंपनी Mozilla ने कहा कि "इस घटना का नकारात्मक प्रभाव बेहद विनाशकारी हो सकता था." हालांकि, गूगल, मोजिला, ऐपल और माइक्रोसॉफ्ट जैसी बड़ी कंपनियों ने कुछ ही दिनों के भीतर इन संदिग्ध सर्टिफिकेट्स को पूरी तरह ब्लॉक कर दिया. लेकिन, जो राउटर्स, ऐप्स और पुराने इंटरनेट डिवाइसेज इस सुरक्षा जांच को बायपास करते हैं, वे तब तक इन कमजोर चाबियों पर भरोसा करते रहेंगे जब तक उन्हें मैन्युअली अपडेट नहीं किया जाता है. अब एक और बड़ी खामी के बारे में बात कर लेते हैं.
PHP: इंटरनेट के 70% हिस्से को चलाने वाला सॉफ्टवेयर
PHP एक ऐसी प्रोग्रामिंग भाषा है जो वेब सर्वर पर काम करती है और यूजर के क्लिक करते ही पेज को तुरंत तैयार करती है. इस सुरक्षा कमी को खोजने वाली गूगल की पैरेंट कंपनी Alphabet के स्वामित्व वाली सुरक्षा फर्म Wiz के अनुसार, इस खामी से दुनिया के लगभग 70 प्रतिशत इंटरनेट के प्रभावित होने की आशंका है. सिक्योरिटी रिसर्चर्स के अनुसार, PHP WordPress, Drupal, Joomla और Magento जैसी दुनिया की सबसे लोकप्रिय साइट्स, शेयर होस्टिंग प्लेटफॉर्म्स और कंट्रोल पैनल्स को बैकग्राउंड में चलाती है.
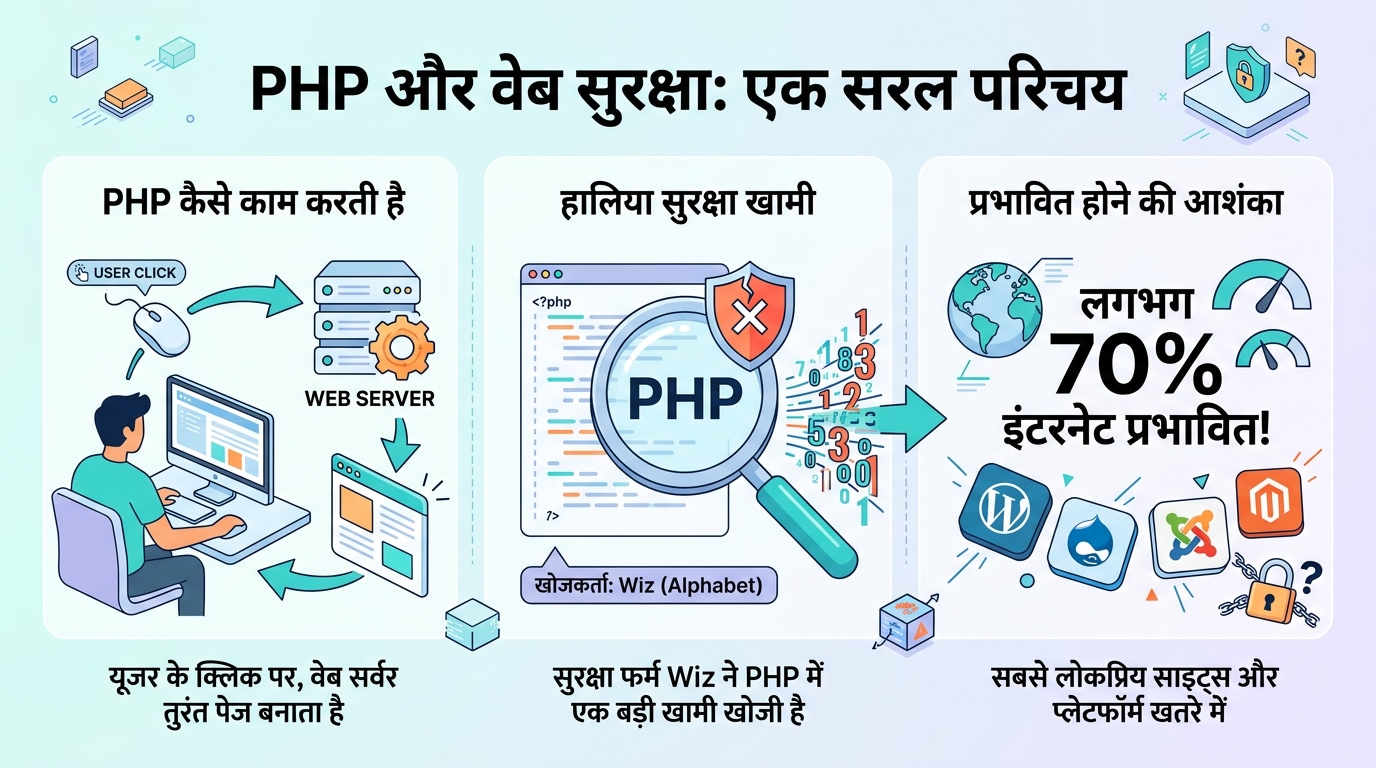
उद्योग जगत में सॉफ्टवेयर की कमियों को मापने वाले 10 अंकों के पैमाने (CVSS) पर इन दोनों सुरक्षा कमियों को 9.2 का बेहद खतरनाक स्कोर दिया गया है. यूरोपीय संघ की साइबर सुरक्षा रिस्पांस टीम (CERT-EU) के अनुसार, इस स्कोर का मतलब ये है कि कोई भी हैकर बिना किसी यूजरनेम या पासवर्ड के आपके सर्वर में घुसकर अपनी पसंद के रिमोट कोड रन कर सकता है. इससे ग्राहकों का डेटा चोरी हो सकता है, वेबसाइट को डिफेस किया जा सकता है या पूरे सर्वर पर हैकर्स का कब्जा हो सकता है. साल 5 के बाद जारी किए गए PHP के सभी वर्जन इससे प्रभावित बताए जा रहे हैं.
सरकारों ने क्यों खींच दिया इंटरनेट का प्लग?
सुरक्षा खतरों को भांपते हुए ब्रिटेन के 'नेशनल साइबर सिक्योरिटी सेंटर' और CERT-EU ने उन सभी विभागों को अपनी वेबसाइट्स को तुरंत इंटरनेट से ऑफलाइन करने की सलाह दी जो तुरंत इसके पैच को लागू नहीं कर सकते थे. फिनलैंड सरकार ने अपनी सभी पब्लिक इंटरनेट सर्विस को पूरी तरह ऑफलाइन कर दिया. नीदरलैंड्स के राष्ट्रीय और स्थानीय सरकारी विभागों की वेबसाइट्स भी बंद कर दी गईं, जिससे वहां के 100 से अधिक नगर निगम और जल बोर्ड पूरी तरह ठप हो गए. इसके अलावा वियना और फ्रीबर्ग जैसे बड़े विश्वविद्यालयों ने भी एहतियात के तौर पर अपनी वेबसाइट्स को इंटरनेट से हटा लिया. किसी भी बड़े साइबर हमले से बचने के लिए वेबसाइट को ऑफलाइन कर देना सबसे पहला और कड़ा सुरक्षा कदम माना जाता है.
CERT-In has published Vulnerability note on its website. Critical remote code execution vulnerabilities in PHP https://t.co/DBHzWvOM5t
— CERT-In (@IndianCERT) October 21, 2026
सुरक्षा पैच लागू करने की रेस
PHP के डेवलपर्स ने चार सुरक्षा पैच जारी करते हुए सभी यूजर्स को अपनी वेबसाइट्स को तुरंत अपडेट करने को कहा है. हालांकि, साइबर सिक्योरिटी एक्सपर्ट्स ने चेतावनी दी है कि पैच जारी होने के बाद हैकर्स के लिए कमियों को समझना और आसान हो जाता है, जिससे वे उन सर्वर्स पर बहुत तेजी से हमला कर सकते हैं जिन्हें अभी तक अपडेट नहीं किया गया है. सुरक्षा फर्म Wiz के अनुसार, उसने OpenAI के बेहद एडवांस एआई टूल्स की मदद से PHP की इस गंभीर कमी का पता लगाया है, जो पिछले 10 से अधिक सालों से कोडिंग के भीतर बिना पकड़े छुपी हुई थी. एआई की ताकत के दम पर एक अकेले रिसर्चर ने मात्र एक हफ्ते में वह काम पूरा कर दिया, जिसे करने में पहले दुनिया के बेहतरीन विशेषज्ञों की टीम को महीनों का समय लग जाता था.
ई-मुद्रा के मामले में भी यह पाया गया कि एआई की मदद से मोजिला के एक इंजीनियर ने बेहद सिंपल प्रॉम्प्ट के जरिए पहली ही बार में उन कमजोर सुरक्षा चाबियों को आसानी से क्रैक कर लिया था. जो एआई टूल्स रिसर्चर्स को कमियां खोजने में मदद कर रहे हैं, वही अब हैकर्स के हाथ में भी उपलब्ध हैं, जिससे सुरक्षा का खतरा काफी बढ़ गया है.
क्या करें आम यूजर्स और वेबसाइट ओनर्स?
आप अपने मोबाइल फोन, वेब ब्राउजर और कंप्यूटर के ऑपरेटिंग सिस्टम को हमेशा लेटेस्ट वर्जन पर अपडेट रखें. यदि इंटरनेट चलाते समय स्क्रीन पर ये चेतावनी आए कि वेबसाइट का सुरक्षा सर्टिफिकेट वैलिड नहीं है, तो उस साइट को कभी न खोलें. यदि आप कोई वेबसाइट चलाते हैं, तो तुरंत चेक करें कि आपकी होस्टिंग कंपनी या डेवलपर ने आपकी साइट पर PHP के नए सुरक्षा अपडेट को लागू किया है या नहीं. यदि आप तुरंत पैच अपडेट नहीं कर सकते हैं, तो सुरक्षित रहने के लिए कुछ समय के लिए अपनी वेबसाइट को पूरी तरह ऑफलाइन कर दें.
यह भी पढ़ें | SBI के हजारों कस्टमर्स का डेटा लीक! नाम-पता से लेकर फोन नंबर तक एक्सपोज, कंपनी ने दिया बयान
NDTV.in पर ताज़ातरीन ख़बरों को ट्रैक करें, व देश के कोने-कोने से और दुनियाभर से न्यूज़ अपडेट पाएं
