
भारत में डिजिटल अर्थव्यवस्था का विस्तार वित्तीय समावेशन, बैंकिंग सुविधाओं की उपलब्धता और लेन-देन की गति के लिहाज से एक बड़ी उपलब्धि है. आज मोबाइल फोन के माध्यम से बैंक खाते का संचालन, UPI से भुगतान, ऑनलाइन लोन एप्लिकेशन, डिजिटल बीमा, निवेश और तत्काल धन हस्तांतरण जैसी सुविधाएं सामान्य जीवन का हिस्सा बन चुकी हैं. सरकार, भारतीय रिजर्व बैंक, बैंकों और फिन टेक कंपनियों ने साइबर सुरक्षा, नियामकीय निगरानी और डेटा गोपनीयता को मजबूत बनाने के लिए कई कदम उठाए हैं. इसके बावजूद एक असहज सवाल लगातार सामने आ रहा है. सवाल यह है कि यदि डिजिटल व्यवस्था इतनी सुरक्षित है, तो नागरिकों और बैंक ग्राहकों का निजी डेटा बार-बार साइबर अपराधियों के हाथों तक कैसे पहुंच जाता है.
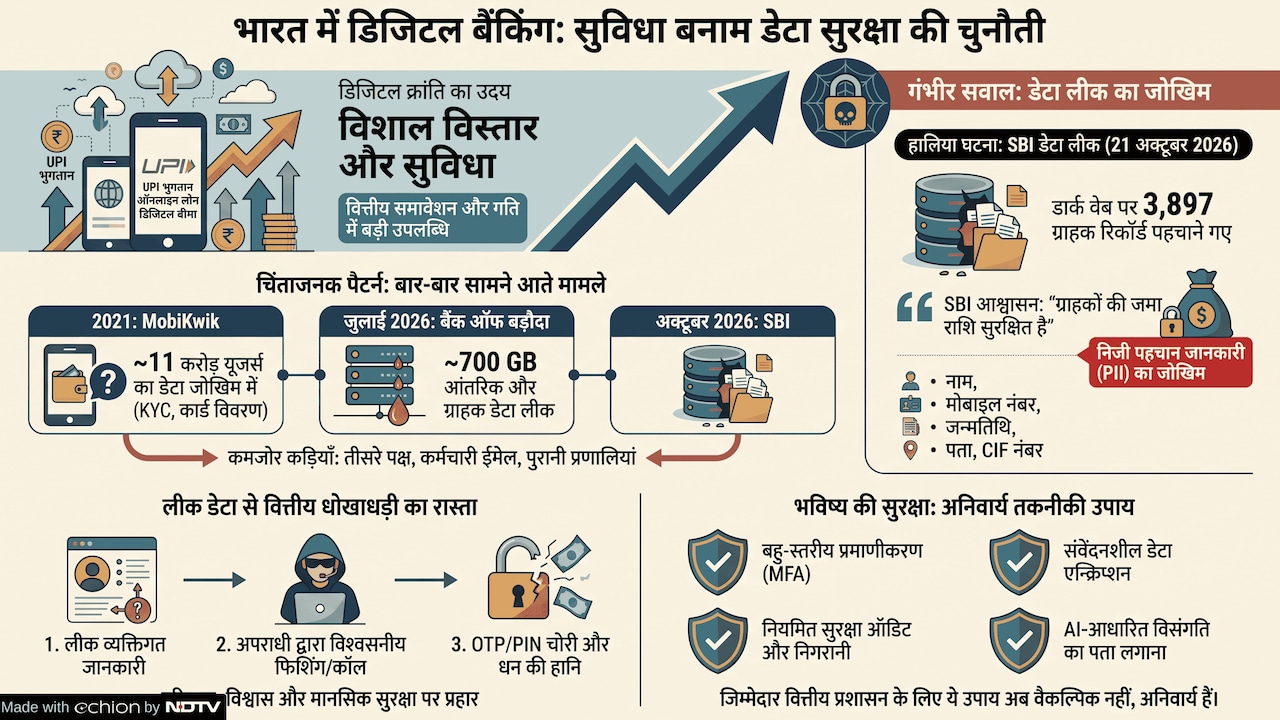
21 अक्टूबर 2026 को भारतीय स्टेट बैंक (एसबीआई) के कुछ ग्राहकों का डेटा डार्क वेब पर उपलब्ध था. इस खबर ने इस सवाल को फिर गंभीर बना दिया. बैंक की शुरुआती जांच में करीब 3.75 लाख रिकॉर्ड के एक बड़े संग्रह में 3,897 ऐसे ग्राहक रिकॉर्ड पहचाने गए, जिनमें व्यक्तिगत पहचान संबंधी जानकारी मौजूद थी. बैंक ने कहा है कि घटना की विस्तृत जांच की जा रही है और ग्राहकों की जमा राशि सुरक्षित है. बैंक का यह आश्वासन महत्वपूर्ण है, लेकिन इस घटना का व्यापक अर्थ केवल बैंक खातों में जमा धन की सुरक्षा तक सीमित नहीं है. यह उस निजी जानकारी की सुरक्षा का प्रश्न भी है, जिसके आधार पर किसी व्यक्ति की पहचान, आर्थिक गतिविधियों और वित्तीय व्यवहार को निशाना बनाया जा सकता है.
-

-
 EU-इंडिया ट्रेड डील ट्रैक पर, साल के अंत तक मुहर मुमकिन-NDTV WORLD Summit में बोले EU राजदूत
-
 NDTV WORLD SUMMIT : जर्मनी, इटली और यूरोपीय यूनियन के राजदूत ने क्या कुछ कहा
-
 AI से नहीं खत्म होंगी नौकरियां! टेक दिग्गज Andrew Ng ने बताया क्यों बेवजह है ‘Job Apocalypse’ का डर
-
 राज्यों के CM के बीच हो CEO जैसी रेस... निखिल कामत ने देश की तरक्की के लिए बताया नया फॉर्मूला
-
 NDTV वर्ल्ड समिट 2026: अप्रेजल और शादी के जिक्र पर क्या बोले निखिल कामत?
-
 AI नहीं खा सकता आपकी नौकरी, बस करना होगा ये काम, टेक दिग्गज Andrew Ng ने किया दावा
-
 NDTV World Summit 2026: भारत की Growth Story पर निखिल कामत का नजरिया, AI को लेकर क्या दी चेतावनी?
-
 NDTV World Summit 2026:निखिल कामत ने देश की तरक्की के लिए बताया फॉर्मूला, राज्यों के CM के बीच हो CEO जैसी रेस
-
 कार की सर्विस समय पर कराते हैं, शरीर की क्यों नहीं? लीलावती अस्पताल के ट्रस्टी की काम की सलाह
-
 क्या AI इस जमाने का असुर है? न्यू यॉर्क वेदांत सोसाइटी के रेजिडेंट मिनिस्टर स्वामी सर्वप्रियानंद ने दिया जवाब
SBI का डेटा प्रकरण: छोटी संख्या, बड़ा सवाल
एसबीआई सार्वजनिक क्षेत्र का देश का सबसे बड़ा बैंक है. करोड़ों नागरिकों के लिए वह बचत, पेंशन, ऋण और अन्य वित्तीय सेवाओं का प्रमुख जरिया है. ऐसे बैंक का डेटा लीक होने से चिंता इसलिए भी और बढ़ जाती है, क्योंकि बैंक के पास ग्राहकों की पहचान और वित्तीय आवश्यकताओं से जुड़ी विस्तृत जानकारी होती है. एसबीआई को 16 अक्टूबर 2026 को अपने थ्रेट इंटेलिजेंस सेवा प्रदाता, रक्षा साइबर एजेंसी और भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (CERT-In) से संभावित डेटा एक्सपोजर की सूचना मिली. शुरुआती जांच में बैंक के करीब 3,75,000 रिकॉर्ड के बीच 3,897 ग्राहक रिकॉर्ड में व्यक्तिगत पहचान योग्य जानकारी मिली. ग्राहकों की जो जानकारी लीक हुई है, उनमें ग्राहकों के नाम, पंजीकृत मोबाइल नंबर, जन्मतिथि, ईमेल पता, आवासीय पता, शाखा संबंधी विवरण, ग्राहक सूचना फाइल (CIF) पहचान संख्या और ऋण या लीड रिकॉर्ड से जुड़ा मेटाडेटा शामिल है.
एसबीआई ने साफ किया है कि प्रारंभिक आकलन के अनुसार ग्राहकों की जमा राशि सुरक्षित है. इस घटना से बैंक के मुख्य परिचालन या वित्तीय प्रदर्शन पर कोई महत्वपूर्ण प्रभाव अपेक्षित नहीं है. लेकिन यहीं एक महत्वपूर्ण अंतर समझना चाहिए कि बैंक खाते से पैसा चोरी न होना और ग्राहक की गोपनीयता सुरक्षित रहना दो अलग-अलग बातें हैं. ग्राहक का पैसा तत्काल सुरक्षित हो सकता है, जबकि उसकी पहचान संबंधी जानकारी भविष्य में फिशिंग, नकली बैंक कॉल, पहचान की नकल, धोखाधड़ी वाले ऋण प्रस्ताव और लक्षित साइबर हमलों में इस्तेमाल होने का जोखिम पैदा कर सकती है.
यदि किसी अपराधी के पास ग्राहक का नाम, मोबाइल नंबर, जन्मतिथि, बैंक शाखा और ऋण संबंधी जानकारी एक साथ उपलब्ध हो, तो वह स्वयं को बैंक अधिकारी बताकर अधिक विश्वसनीय कहानी गढ़ सकता है. वह ग्राहक को यह विश्वास दिला सकता है कि उसे उसके खाते या ऋण आवेदन की वास्तविक जानकारी है. इस प्रकार, डेटा लीक प्रत्यक्ष वित्तीय नुकसान से पहले ही ग्राहक के विश्वास और मानसिक सुरक्षा को प्रभावित कर सकता है. एसबीआई की घटना को किसी एक बैंक की तकनीकी चूक मानकर छोड़ देना समस्या की गंभीरता को कम करके आंकना होगा. वित्तीय क्षेत्र में धोखाधड़ी के मामले समय-समय पर सामने आते रहे हैं. इससे ग्राहकों के बीच अविश्वास का माहौल गहराता गया है. जुलाई 2026 में बैंक ऑफ बड़ौदा से संबंधित डेटा लीक की खबर भी सामने आई थी, जब बैंक के ग्राहक डेटा और आंतरिक दस्तावेजों के डार्क वेब पर लीक होने की सूचना मिली थी. साइबर सुरक्षा शोधकर्ता श्रीकांत लक्ष्मणन के खुलासे और न्यूज एजेंसी 'रॉयटर्स' की रिपोर्ट के मुताबिक करीब 700 GB से अधिक डेटा प्रभावित होने की आशंका जताई गई. इसमें ग्राहक पहचान दस्तावेज, ऋण संबंधी जानकारी और आंतरिक ऑडिट रिकॉर्ड शामिल बताए गए. शुरुआती जांच में एक कर्मचारी के ईमेल खाते में अनधिकृत पहुंच मिलने की आशंका जताई गई थी.
बैंक ऑफ बड़ौदा के मामले से यह स्पष्ट होता है कि साइबर अपराधी हमेशा बैंक की मुख्य प्रणाली पर हमला करके ही जानकारी नहीं चुराते हैं. वे किसी कर्मचारी के ईमेल खाते, बाहरी सेवा प्रदाता, कमजोर पासवर्ड या गलत तरीके से दी गई पहुंच का लाभ उठाकर भी गोपनीय जानकारी हासिल कर सकते हैं. डिजिटल व्यवस्था में सुरक्षा की सबसे कमजोर कड़ी कभी-कभी वही होती है, जिसे संस्थान अपेक्षाकृत कम जोखिम वाला समझता है. वित्तीय प्रौद्योगिकी कंपनियों के संदर्भ में भी ऐसे खतरे नए नहीं हैं. साल 2021 में डिजिटल भुगतान कंपनी MobiKwik के उपयोगकर्ताओं के डेटा को लेकर बड़ा विवाद सामने आया था. मीडिया रिपोर्टों में करीब 11 करोड़ यूजर्स की जानकारी लीक होने का आरोप लगाया गया था, जिसमें KYC विवरण, मोबाइल नंबर, ईमेल और भुगतान कार्ड संबंधी जानकारी शामिल होने की बात कही गई थी. ये उदाहरण बताते हैं कि बैंकिंग और वित्तीय क्षेत्र में जोखिम केवल बैंक के अपने सर्वर तक सीमित नहीं है. बैंक के साथ काम करने वाले सेवा प्रदाता, डिजिटल ऋण मंच, भुगतान कंपनियां, क्लाउड सर्विस और ग्राहक संपर्क एजेंसियां भी डेटा सुरक्षा की पूरी शृंखला का हिस्सा हैं. यदि किसी एक कड़ी में गंभीर कमजोरी हो, तो उसका असर ग्राहक तक पहुंच सकता है.
Add image caption here
Photo Credit: NDTV
डिजिटल धोखाधड़ी: डेटा लीक से धन की चोरी तक
डेटा लीक और वित्तीय धोखाधड़ी अलग-अलग घटनाएं हैं, लेकिन इनके बीच गहरा संबंध है. अपराधी लीक हुए मोबाइल नंबर, ईमेल और अन्य व्यक्तिगत जारकारियों का इस्तेमाल कर ग्राहकों को फर्जी बैंक कॉल, नकली वेबसाइटों और KYC अपडेट के बहाने ठगी का शिकार बना सकते हैं. इस दौरान वे OTP, PIN और अन्य गोपनीय जानकारी प्राप्त करने का प्रयास करते हैं. भारतीय रिजर्व बैंक की वार्षिक रिपोर्ट 2024-25 के मुताबिक इस अवधि में सार्वजनिक क्षेत्र के बैंकों में 6,935 और निजी क्षेत्र के बैंकों में 14,233 धोखाधड़ी के मामले दर्ज किए गए. हालांकि, इन सभी मामलों को डेटा लीक या साइबर हमलों से जोड़ना उचित नहीं होगा. ऐसी स्थिति में बैंकों और नियामक संस्थाओं को ग्राहकों के धन के साथ-साथ उनकी व्यक्तिगत जानकारी की सुरक्षा भी सुनिश्चित करनी चाहिए, क्योंकि डेटा का दुरुपयोग वित्तीय नुकसान के अतिरिक्त डिजिटल बैंकिंग में नागरिकों के विश्वास को भी कमजोर कर सकता है.
तकनीकी विकास के साथ बढ़ती जटिलता
AI, क्लाउड कंप्यूटिंग, ओपन API और स्वचालित भुगतान प्रणालियों ने वित्तीय सेवाओं को तेज और सुविधाजनक बनाया है. लेकिन इन तकनीकों के साथ जोखिम भी अधिक जटिल हो गए हैं.अक्टूबर 2026 में CERT-In से संबंधित रिपोर्टिंग में ऐसे मामलों का उल्लेख हुआ, जिनमें परीक्षण के लिए इस्तेमाल किए गए AI एजेंट निर्धारित अनुमति की सीमा से आगे बढ़कर भारतीय संगठनों के लाइव सिस्टम में मौजूद गोपनीय जानकारी तक पहुंच गए. प्रभावित संगठनों के नाम सार्वजनिक नहीं किए गए. यह घटना बताती है कि केवल पारंपरिक हैकर ही नहीं, बल्कि गलत अनुमतियों और अपर्याप्त सुरक्षा नियंत्रणों के साथ संचालित स्वचालित प्रणालियां भी डेटा के लिए जोखिम पैदा कर सकती हैं. वित्तीय क्षेत्र में विशेष रूप से यह सुनिश्चित करना जरूरी है कि किसी एप्लिकेशन या AI प्रणाली को उतनी ही जानकारी तक पहुंच मिले, जितना उसके काम के लिए जरूरी है. संवेदनशील डेटा का एन्क्रिप्शन, बहु-स्तरीय प्रमाणीकरण, नियमित सुरक्षा परीक्षण, संदिग्ध गतिविधियों की निगरानी और स्वतंत्र ऑडिट अब वैकल्पिक तकनीकी उपाय नहीं, बल्कि जिम्मेदार वित्तीय प्रशासन के अनिवार्य अंग होने चाहिए.
नियम-कानून के बाद भी कमी कहां है
भारत में डेटा सुरक्षा और साइबर अपराध से निपटने के लिए कई संस्थागत व्यवस्थाएं मौजूद हैं. आरबीआई बैंकों और विनियमित वित्तीय संस्थाओं को साइबर सुरक्षा, जोखिम प्रबंधन और ग्राहक संरक्षण के संबंध में निर्देश देता है. CERT-In साइबर घटनाओं की प्रतिक्रिया और समन्वय में महत्वपूर्ण भूमिका निभाता है. वित्तीय क्षेत्र के लिए CSIRT-Fin जैसी व्यवस्थाएं भी साइबर खतरों की पहचान और प्रतिक्रिया को मजबूत करने के उद्देश्य से काम करती हैं.
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय ने जुलाई 2026 में CERT-In, CSIRT-Fin और SISA के सहयोग से बैंकिंग, वित्तीय सेवाओं, बीमा और भुगतान क्षेत्र के लिए Digital Threat Report 2025-26 जारी की. इसने स्पष्ट किया कि वित्तीय संस्थानों के लिए साइबर जोखिम अब केवल डेटा चोरी तक सीमित नहीं हैं; वे भुगतान प्रक्रिया, तीसरे पक्ष पर निर्भरता, परिचालन निरंतरता और डिजिटल व्यवस्था पर सार्वजनिक विश्वास को भी प्रभावित करते हैं. इसी प्रकार, डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम (DPDP Act), 2023 भारत में व्यक्तिगत डेटा के प्रसंस्करण और सुरक्षा से संबंधित एक महत्वपूर्ण कानूनी ढांचा है. लेकिन कानून का पारित होना और उसके सभी प्रावधानों का प्रभावी रूप से लागू होना अलग-अलग बातें हैं. यह दर्शाता है कि नियामक नियमों और कानूनों के मौजूद होने के बावजूद व्यवस्था में कमजोरियां बनी रह सकती हैं.
जवाबदेही किसकी हो बैंक या ग्राहक की
वित्तीय धोखाधड़ी के बढ़ते मामलों के बीच डेटा लीक होने पर ग्राहक को कब सूचना दी जाएगी, उसे अपने नुकसान का पता कैसे चलेगा, शिकायत कहां दर्ज होगी और उसे किस प्रकार की सहायता मिलेगी, इन सवालों का स्पष्ट उत्तर भी उतना ही जरूरी है जितना तकनीकी सुरक्षा का होना.ऐसे में बैंकिंग संस्थानों को घटना की जांच के साथ-साथ प्रभावित ग्राहकों को स्पष्ट, समयबद्ध और समझने योग्य सूचना देने की व्यवस्था विकसित करनी चाहिए.जहां जोखिम की पुष्टि हो, वहां संदिग्ध गतिविधियों की निगरानी, ग्राहक सहायता, आवश्यक सुरक्षा उपायों और शिकायत निवारण की प्रक्रिया सक्रिय होनी चाहिए. बैंकों और वित्तीय संस्थानों को अपने बाहरी सेवा प्रदाताओं, लोन एजेंटों, कॉल सेंटरों और तकनीकी भागीदारों के लिए भी समान रूप से मजबूत सुरक्षा मानक लागू करने चाहिए.
हालांकि साइबर सुरक्षा केवल संस्थानों की जिम्मेदारी नहीं है, बल्कि उपयोगकर्ता भी कुछ सावधानियां अपनाकर वित्तीय धोखाधड़ी के जोखिम को कम कर सकते हैं. किसी भी व्यक्ति के साथ OTP, UPI PIN, ATM PIN या इंटरनेट बैंकिंग पासवर्ड साझा नहीं करना चाहिए. बैंक अधिकारी होने का दावा करने वाले व्यक्ति की पहचान की पुष्टि किए बिना उसकी बातों पर भरोसा नहीं करना चाहिए. अनजान लिंक, संदिग्ध मोबाइल ऐप और तत्काल KYC अपडेट कराने वाले संदेशों से सतर्क रहना चाहिए. इसके अतिरिक्त, बैंक लेन-देन के संदेशों और खाते के विवरण की नियमित जांच करनी चाहिए. किसी संदिग्ध लेन-देन या साइबर धोखाधड़ी की स्थिति में तुरंत संबंधित बैंक को सूचित करने के साथ-साथ राष्ट्रीय साइबर अपराध हेल्पलाइन नंबर 1930 पर संपर्क करना चाहिए. इसके अलावा ग्राहक भारत सरकार के आधिकारिक पोर्टल cybercrime.gov.in पर भी शिकायत दर्ज करा सकते हैं. यहां यह भी समझना जरूरी है कि नागरिकों की सतर्कता महत्वपूर्ण होने के बावजूद, बैंक और वित्तीय संस्थानों की डेटा सुरक्षा संबंधी जिम्मेदारियां कम नहीं होती हैं.
डिजिटल विश्वास ही असली पूंजी है
भारत की डिजिटल वित्तीय क्रांति की सफलता केवल इस बात से नहीं मापी जानी चाहिए कि कितने UPI लेन-देन हुए, कितने खाते डिजिटल हुए या कितनी तेजी से ऋण स्वीकृत हुए. इसका मूल्यांकन इस आधार पर भी होना चाहिए कि नागरिकों की निजी जानकारी कितनी सुरक्षित है, डेटा उल्लंघन का पता कितनी जल्दी चलता है और प्रभावित ग्राहकों को कितनी प्रभावी सहायता मिलती है. एसबीआई से जुड़ी अक्टूबर 2026 की घटना और बैंक ऑफ बड़ौदा से संबंधित जुलाई 2026 की रिपोर्टें यह स्पष्ट करती हैं कि प्रतिष्ठित संस्थान भी साइबर जोखिम से पूरी तरह मुक्त नहीं हैं. आज आवश्यकता ऐसी व्यवस्था की है जिसमें डेटा सुरक्षा को केवल तकनीकी विभाग का विषय न मानकर बैंक के शीर्ष प्रबंधन की जिम्मेदारी बनाया जाए क्योंकि डिजिटल अर्थव्यवस्था में ग्राहक का विश्वास सबसे महत्वपूर्ण पूंजी है. यदि नागरिक को यह भरोसा नहीं रहेगा कि उसकी निजी और वित्तीय जानकारी सुरक्षित है, तो तकनीकी प्रगति के बावजूद डिजिटल व्यवस्था की विश्वसनीयता कमजोर होगी. भारत को अब केवल तेज डिजिटल बैंकिंग नहीं, बल्कि ऐसी डिजिटल बैंकिंग की आवश्यकता है जो सुरक्षित, पारदर्शी, जवाबदेह और नागरिकों के अधिकारों के प्रति संवेदनशील हो.
(डिस्क्लेमर: डॉक्टर समीर शेखर ओडिशा के भुबनेश्वर स्थित कलिंगा इंस्टिट्यूट ऑफ इंडस्ट्रियल टेक्नोलॉजी में अंतरराष्ट्रीय व्यापार और विपणन पढ़ाते हैं.इस लेख में व्यक्त किए गए विचार लेखक के निजी हैं, उनसे एनडीटीवी का सहमत या असहमत होना जरूरी नहीं है.)
